En el mundo de la ciberseguridad, el OSINT (Open Source Intelligence) es el arte de recolectar información de fuentes públicas para construir un perfil de un objetivo.
En este laboratorio, nuestra única pista es un archivo llamado WindowsXP.jpg. A través de este documento, aprenderás cómo una "simple foto" puede exponer tu ubicación física, tus cuentas personales y hasta tus contraseñas si no se maneja con cuidado.
Fase 1: Análisis Forense de Archivos (Metadatos)
El primer paso en cualquier investigación de imágenes es mirar "debajo del capó". Los archivos digitales guardan información oculta llamada Metadatos (EXIF).
Herramienta: ExifTool
Exiftool es la herramienta estándar para leer, escribir y editar información de metadatos en archivos. Si no tienes instalado Exiftool lo puedes instalar con este comando:
Ejecutamos con este comando:
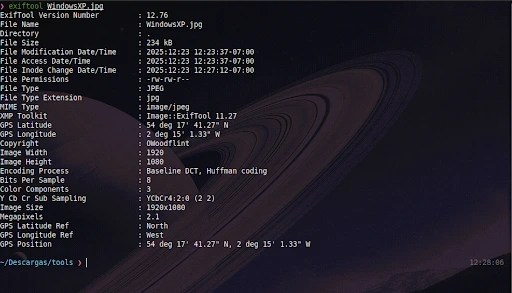
¿Qué vemos en la imagen de arriba?
Al ejecutar el comando exiftool WindowsXP.jpg, la herramienta nos devuelve una lista técnica. Fijémonos en los puntos que pueden ser mas críticos:
Copyright: El valor es OWoodflint. ¡Ya tenemos un nombre de usuario o alias!
GPS Latitude/Longitude: La imagen contiene coordenadas exactas.
Esto nos dice dónde se tomó la foto o dónde se encontraba el autor.
Software/Toolkit: Indica qué versiones de herramientas se usaron para procesar la imagen.
Comando | Descripción | ¿Por qué lo usamos? |
exiftool <archivo> | Extrae metadatos EXIF, XMP, IPTC. | Para encontrar rastros del autor o geolocalización oculta. |
Fase 2: Pivoteo y Rastreo de Identidad
Con el alias OWoodflint, aplicamos una técnica llamada Pivoteo. Usamos un dato conocido para saltar a nuevas fuentes de información.
Buscador de Google
Realizamos una búsqueda del nombre de usuario para ver dónde más tiene presencia este individuo.
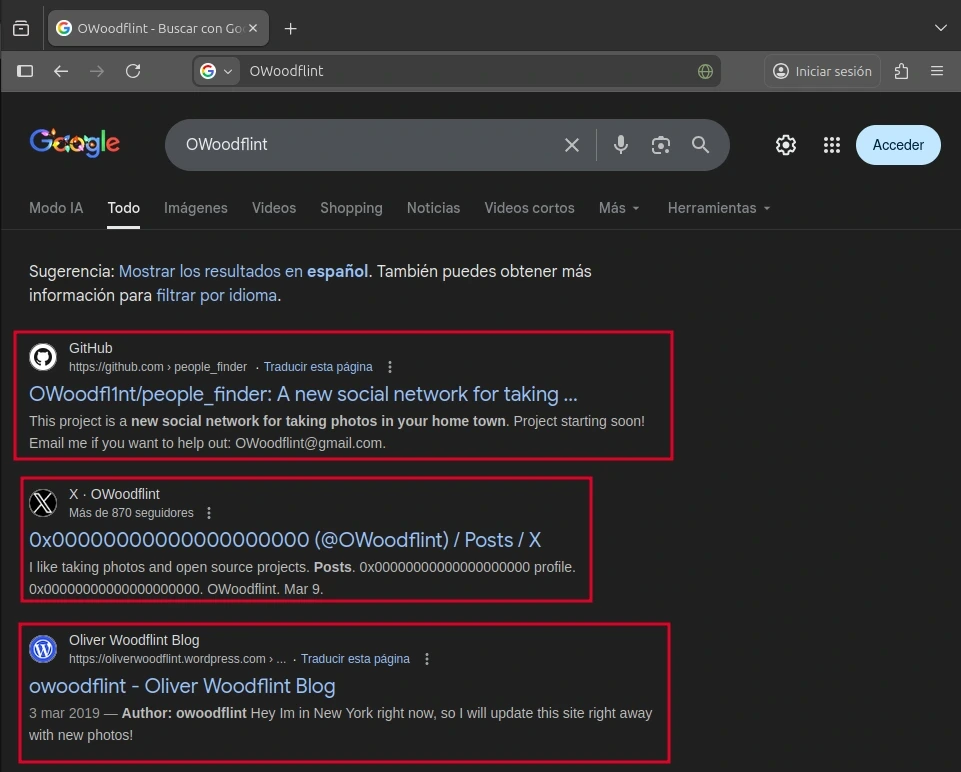
¿Qué vemos en la imagen de arriba?
Google nos revela tres plataformas clave donde este usuario es activo:
Un repositorio en GitHub (código fuente).
Una cuenta en Twitter/X (redes sociales).
Un blog personal en WordPress (pensamientos y bitácoras).
Fase 3: Explotación de Fuentes Abiertas
Ahora investigaremos cada uno de los enlaces encontrados para extraer datos específicos.
Hallazgo A: El Blog de WordPress
Visitamos oliverwoodflint.wordpress.com. En OSINT, cada palabra cuenta.
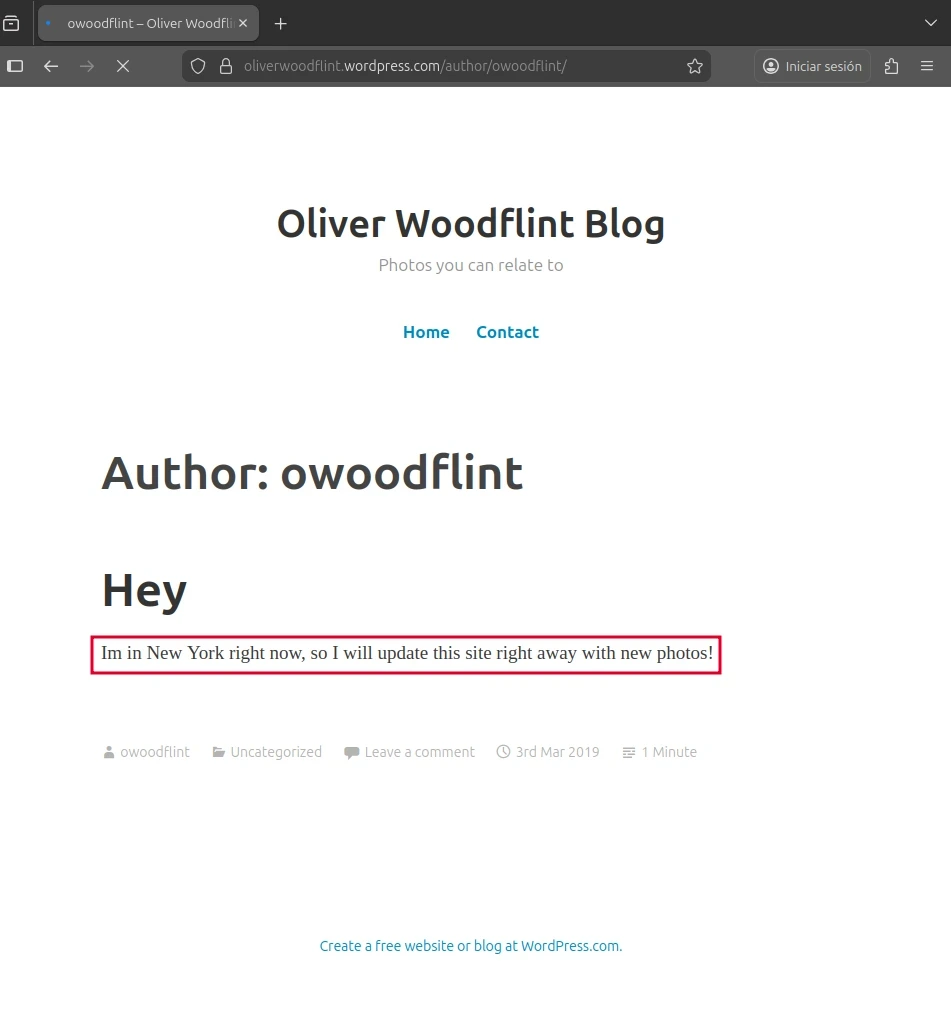
Análisis:
En el post, Oliver menciona: "Hey, I'm in New York right now". Esto responde a nuestra pregunta sobre su ubicación de vacaciones. Sin embargo, un analista nunca se queda con lo que ve a simple vista.
Técnica: Inspección del Código Fuente
A veces, los desarrolladores o usuarios ocultan información usando colores de fuente iguales al fondo. Al presionar Ctrl + U o "Ver código fuente", revelamos la verdad.
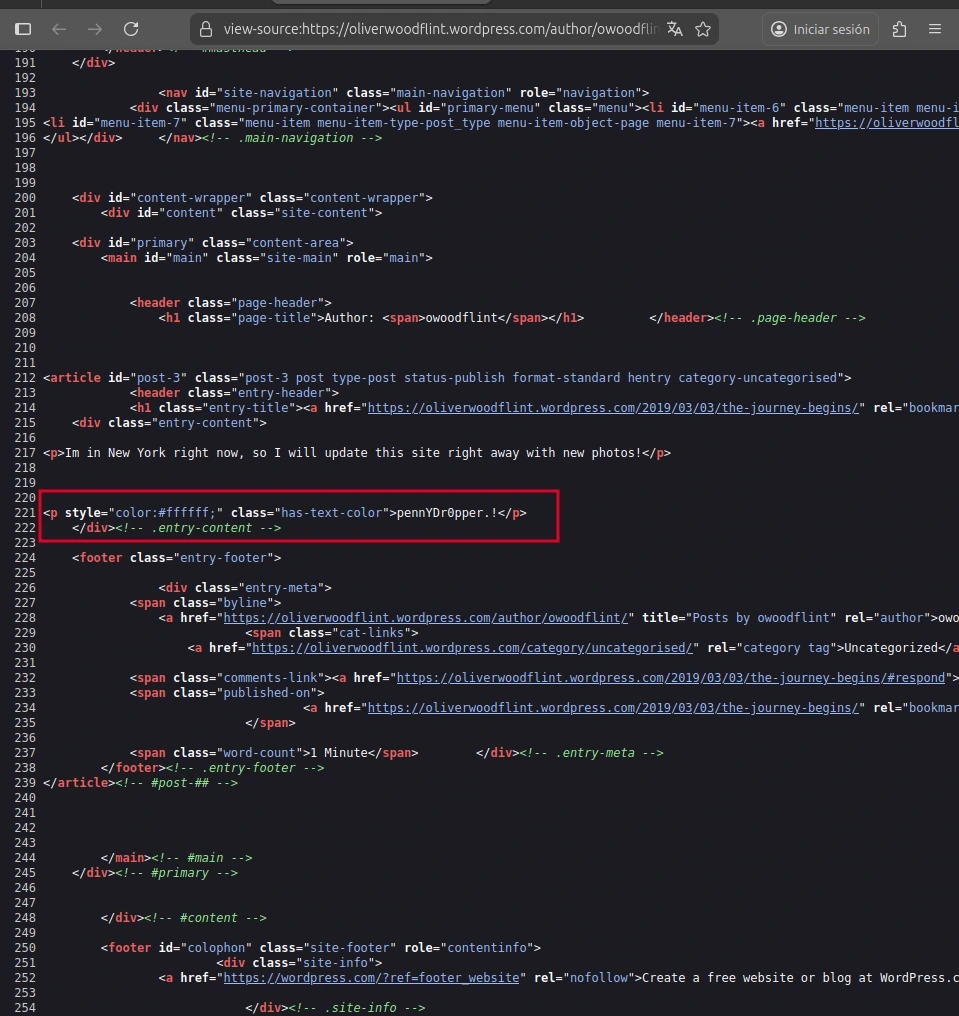
¿Qué vemos aquí?
En la línea 221, vemos un párrafo con el estilo color:#ffffff; (blanco). El texto dice: pennYDr@pper.! Esta es la contraseña del usuario que estaba oculta en la interfaz visual pero expuesta en el código.
Hallazgo B: La Red Social Twitter (X)
Buscamos el perfil @OWoodflint. Las redes sociales suelen revelar gustos personales y datos técnicos por descuido.
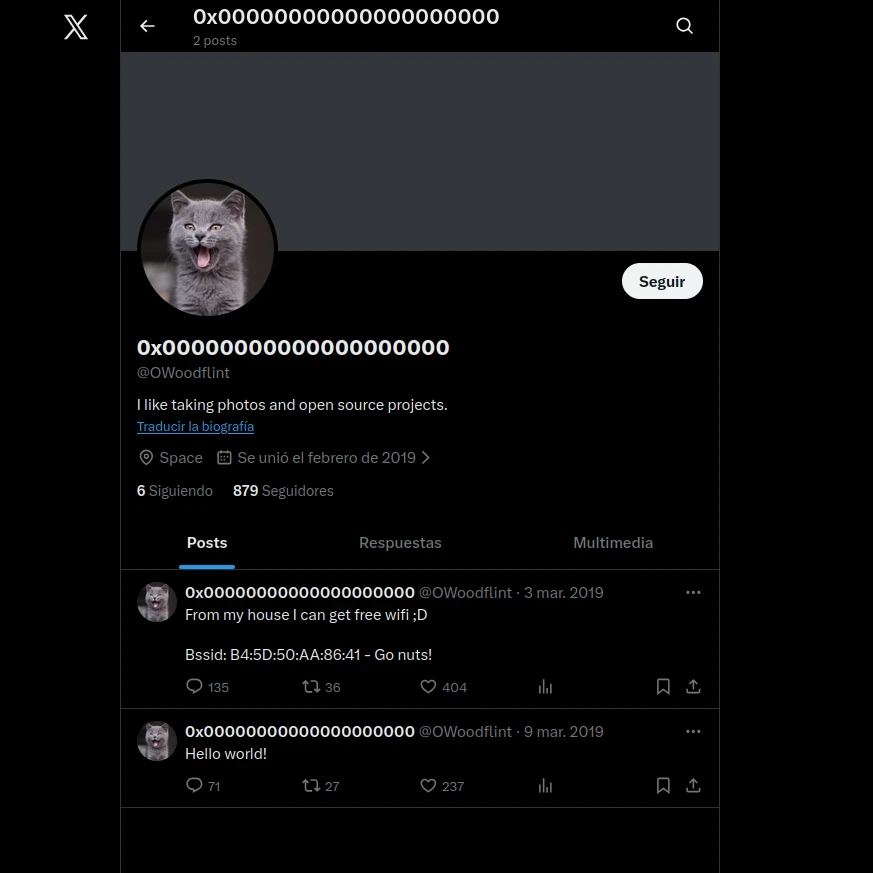
Información extraída:
Avatar: Claramente vemos la imagen de un gato (cat).
Datos de Red: Oliver publicó: "Desde mi casa tengo WiFi gratis; BSSID: B4:5D:50:AA:86:41".
Concepto Educativo: El BSSID es la dirección física (MAC) del router. A diferencia del nombre del WiFi (SSID) que puede repetirse mil veces, el BSSID es único y nos permite geolocalizar un punto de acceso en el mapa mundial.
Fase 4: Geolocalización de Precisión (WiGle)
Para convertir ese BSSID en una dirección real, usamos Wigle.net, una base de datos mundial de redes inalámbricas mapeadas por la comunidad.
¿Qué vemos en las imágenes del proceso?
- Introducimos el BSSID B4:5D:50:AA:86:41 en el filtro.
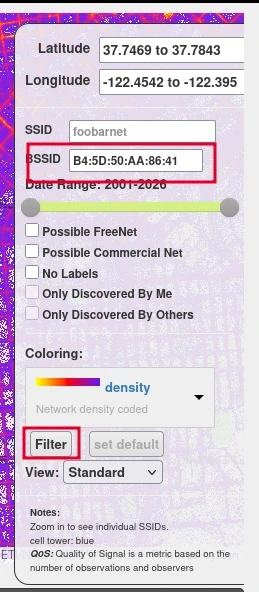
2. El mapa se desplaza automáticamente hacia Londres (London), si no se desplaza automaticamente muevete por el mapa.
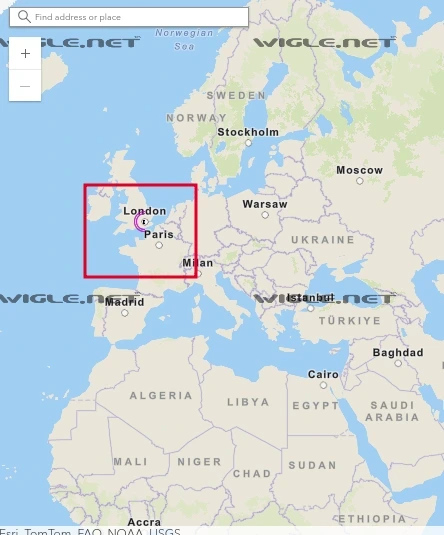
3. Al hacer zoom, el sistema nos revela no solo la ubicación, sino también el nombre de la red (SSID): UnileverWiFi.
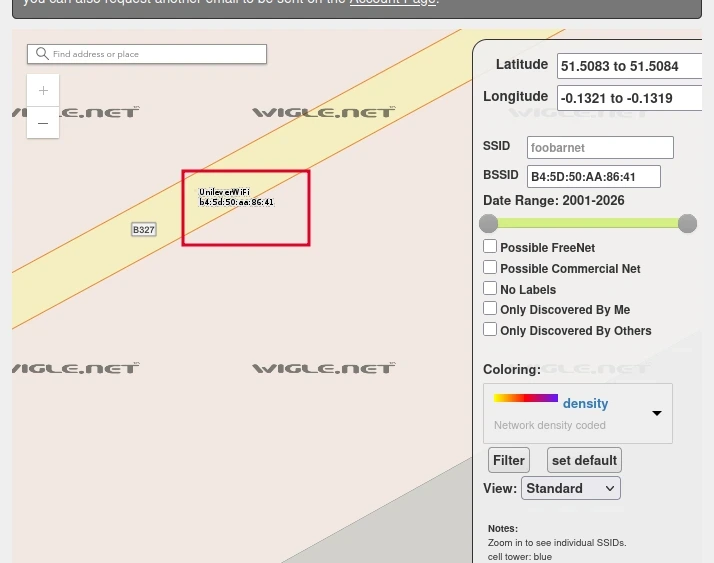
(Nota: Es necesario registrarse en Wigle para ver detalles específicos como el SSID. Te recomiendo usar un correo temporal, puedes obtener uno aqui: https://temp-mail.org/es/ ).
Fase 5: El Rastro Final (GitHub)
Nuestra última parada es el perfil de GitHub. GitHub no solo sirve para código, sino que el archivo README.md de un perfil suele ser una carta de presentación.
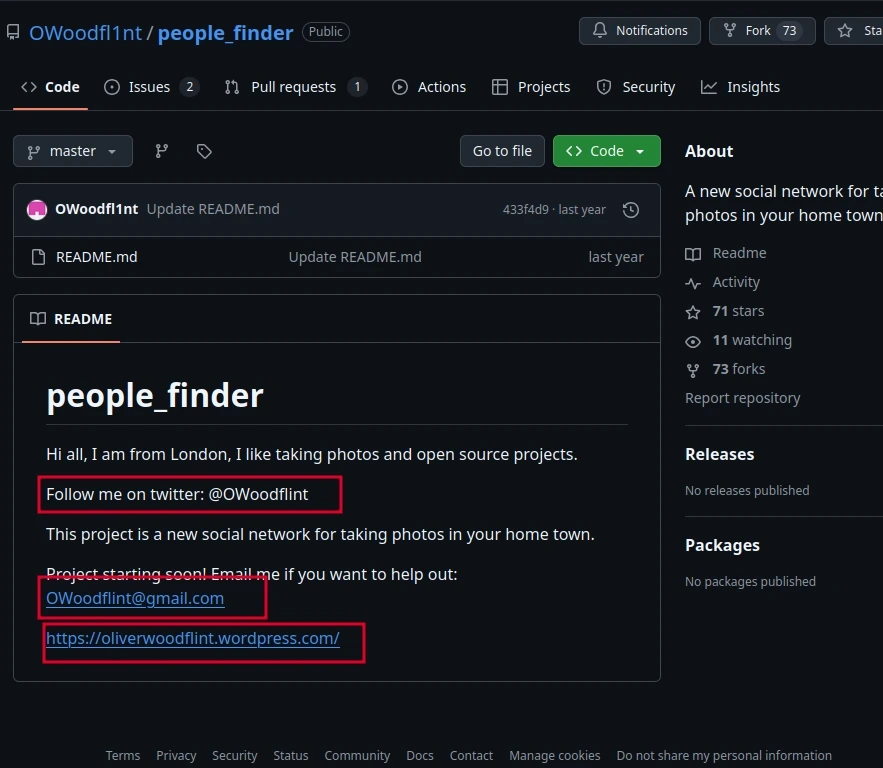
¿Qué vemos en la imagen de arriba?
En la descripción del proyecto people_finder, Oliver vuelve a confirmar que es de Londres y, lo más importante, proporciona su dirección de correo electrónico: [email protected].
Resumen de Respuestas y Conclusión
Gracias a esta investigación, hemos recolectado:
Avatar: cat (Encontrado en Twitter).
Ciudad: London (Encontrado vía Wigle.net con el BSSID).
SSID: UnileverWiFi (Encontrado en Wigle.net).
Correo: [email protected] (Encontrado en GitHub).
Contraseña: pennYDr@pper (Encontrada en el código fuente de WordPress).
Ubicación de Vacaciones: New York (Encontrado en el texto del Blog).
Lecciones Aprendidas (Remediación)
OPSEC (Operations Security): Nunca publiques datos técnicos de tu infraestructura (como BSSIDs) en redes públicas.
Higiene de Metadatos: Antes de subir una foto de tu casa o trabajo, elimina los metadatos GPS.